SHA-256 et HMAC-SHA-256 : deux empreintes, deux niveaux de protection
Trace & Anchor propose deux modes de calcul d’empreinte au niveau 0. Le premier rend la preuve vérifiable par tous, le second réserve cette vérification à qui détient un secret. Voici comment choisir.
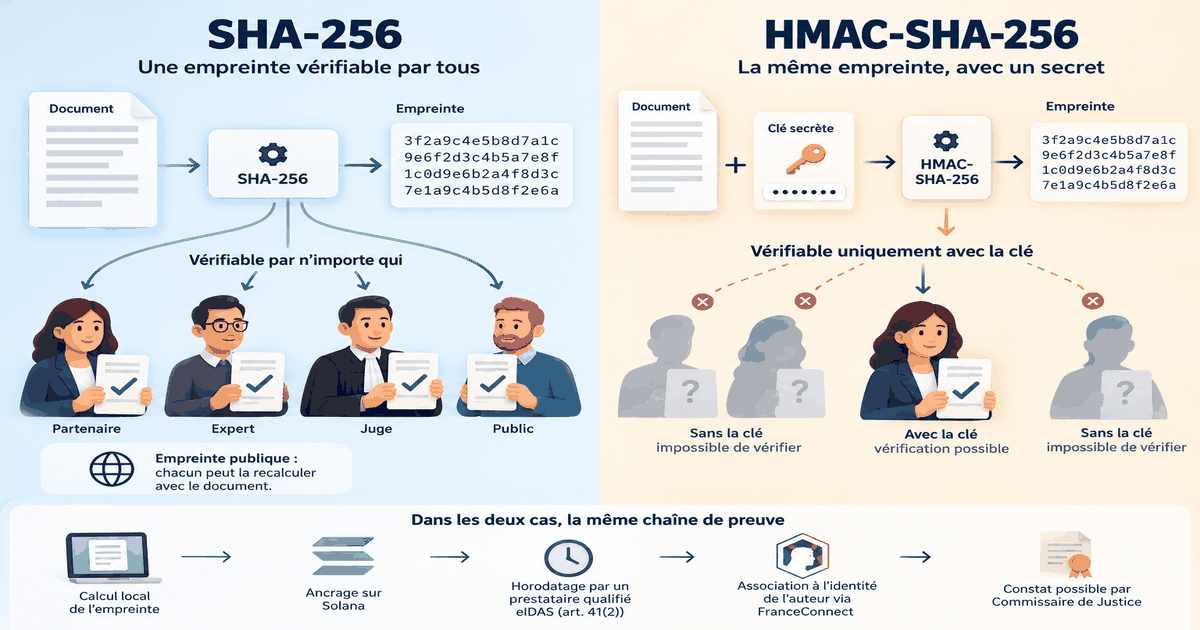
Depuis l’été 2026, l’outil de calcul d’empreinte de Trace & Anchor propose deux modes, tous deux gratuits et calculés sur votre poste : SHA-256, le mode standard, et HMAC-SHA-256, le mode protégé. Dans les deux cas, votre fichier ne quitte jamais votre appareil ; seule l’empreinte est produite. La différence tient à une question simple : qui doit pouvoir vérifier votre preuve, et à quelles conditions.
Ce qu’est une empreinte SHA-256
SHA-256 transforme un fichier de n’importe quelle taille en une suite fixe de 64 caractères hexadécimaux. La moindre modification du fichier, même un espace, produit une empreinte entièrement différente. Il est impossible, en pratique, de retrouver le fichier à partir de son empreinte. C’est ce qui permet de prouver qu’un document existait à une date donnée sans jamais le divulguer : on ancre l’empreinte, on conserve le fichier.
Cette propriété a été reconnue par le tribunal judiciaire de Marseille le 20 mars 2025 (RG 23/00046), première décision française à retenir un ancrage sur blockchain comme élément de preuve d’antériorité.
La limite : une empreinte publique peut être testée
Une empreinte SHA-256 n’est pas une donnée anonyme. Elle ne révèle rien du contenu, mais quiconque détient déjà une copie du document, ou une hypothèse sur son contenu, peut recalculer l’empreinte et la comparer à celle qui a été ancrée. Un contrat type, une facture au format standard, un courrier dont on connaît le modèle : tout document dont le contenu est devinable expose son auteur à ce test.
Le Comité européen de la protection des données a formalisé ce risque d’inférence dans ses lignes directrices 02/2026 sur l’anonymisation (projet soumis à consultation jusqu’au 30 octobre 2026). Trace & Anchor en tire une position claire : une empreinte relève de la minimisation des données au sens de l’article 5.1.c du RGPD, jamais de l’anonymisation. Et pour les documents dont le contenu est prévisible, un mode protégé est nécessaire.
HMAC-SHA-256 : la même empreinte, avec un secret
HMAC-SHA-256 applique la même fonction SHA-256, mais en y combinant une clé secrète choisie par vous. Sans cette clé, personne ne peut recalculer l’empreinte, même en possédant le document original. Le test par hypothèse devient inopérant.
- La clé est saisie dans votre navigateur et n’est jamais transmise ; Trace & Anchor n’y a pas accès et ne peut pas la restituer.
- L’empreinte produite a le même format (64 caractères) et s’ancre de la même manière, aux mêmes niveaux et aux mêmes tarifs.
- La vérification exige la clé : seul son détenteur, ou la personne à qui il la confie, peut confirmer que le document correspond à l’empreinte.
- La perte de la clé rend l’empreinte invérifiable. Sa conservation vous incombe entièrement.
Quel mode choisir
- SHA-256 : votre preuve doit pouvoir être vérifiée par n’importe qui, sans votre intervention (dépôt d’une œuvre, publication, horodatage d’un document que vous rendrez public).
- HMAC-SHA-256 : le contenu du document est prévisible ou sensible, et vous voulez décider vous-même qui pourra établir le lien entre le document et l’empreinte (contrat, rapport, consentement, document RH ou médical).
Ce que cela change pour un tiers vérificateur
Le mode protégé introduit une contrepartie qu’il faut assumer : la vérification n’est plus universelle. Un juge, un expert ou un cocontractant ne pourra confirmer l’empreinte que si vous lui remettez la clé. Cette remise peut se faire au moment utile, sous le contrôle d’un officier public ou dans le cadre d’une procédure. C’est un choix de gouvernance de la preuve, pas une faiblesse technique : vous échangez la vérifiabilité par tous contre la maîtrise de qui vérifie.
Dans les deux cas, la même chaîne de preuve
Quel que soit le mode, l’empreinte est calculée localement, puis peut être ancrée sur Solana, registre public décentralisé, horodatée par un prestataire qualifié au sens de l’article 41(2) du règlement eIDAS, et associée à l’identité de son auteur par le dispositif d’identification FranceConnect. Un constat de Commissaire de Justice peut couvrir l’ensemble. Le mode protégé ne retire rien à cette chaîne ; il ajoute une condition d’accès que vous seul contrôlez.
Pour tester les deux modes : traceandanchor.com/verify-hash.